Chaque nouveau formulaire d'inscription demande un mot de passe de plus, et chaque mot de passe que vous stockez est une chose de plus à protéger. Login with Posty5 permet aux gens de se connecter à votre site web ou à votre application avec le compte Posty5 qu'ils possèdent déjà, exactement comme ils choisiraient Se connecter avec Google.
Cet article explique ce que voient vos utilisateurs, ce que vous obtenez en tant que développeur et les quatre étapes pour l'ajouter. Il fait partie de la plateforme développeurs de Posty5 décrite dans le guide des clés API et des SDK.
Ce qu'est Login with Posty5
Posty5 est désormais un fournisseur OAuth 2.0 et OpenID Connect. Vous enregistrez votre application dans Posty5 Studio, vous envoyez les utilisateurs sur Posty5 pour se connecter, et vous recevez en retour un jeton d'identité signé qui indique à votre serveur qui ils sont. Votre site ne voit jamais leur mot de passe Posty5.
Comme il suit le standard, il fonctionne avec les paquets Posty5 pour Node.js et Angular et avec n'importe quelle bibliothèque OpenID Connect certifiée : ASP.NET Core, Python, PHP ou Java. L'enregistrement des applications et la connexion des utilisateurs ne consomment aucun crédit, quel que soit le forfait.
Ce que voient vos utilisateurs
- Un bouton Login with Posty5 ou Continuer avec Posty5 sur votre page de connexion.
- La page de connexion de Posty5 elle-même s'ils ne sont pas encore connectés : le mot de passe est saisi uniquement sur posty5.com.
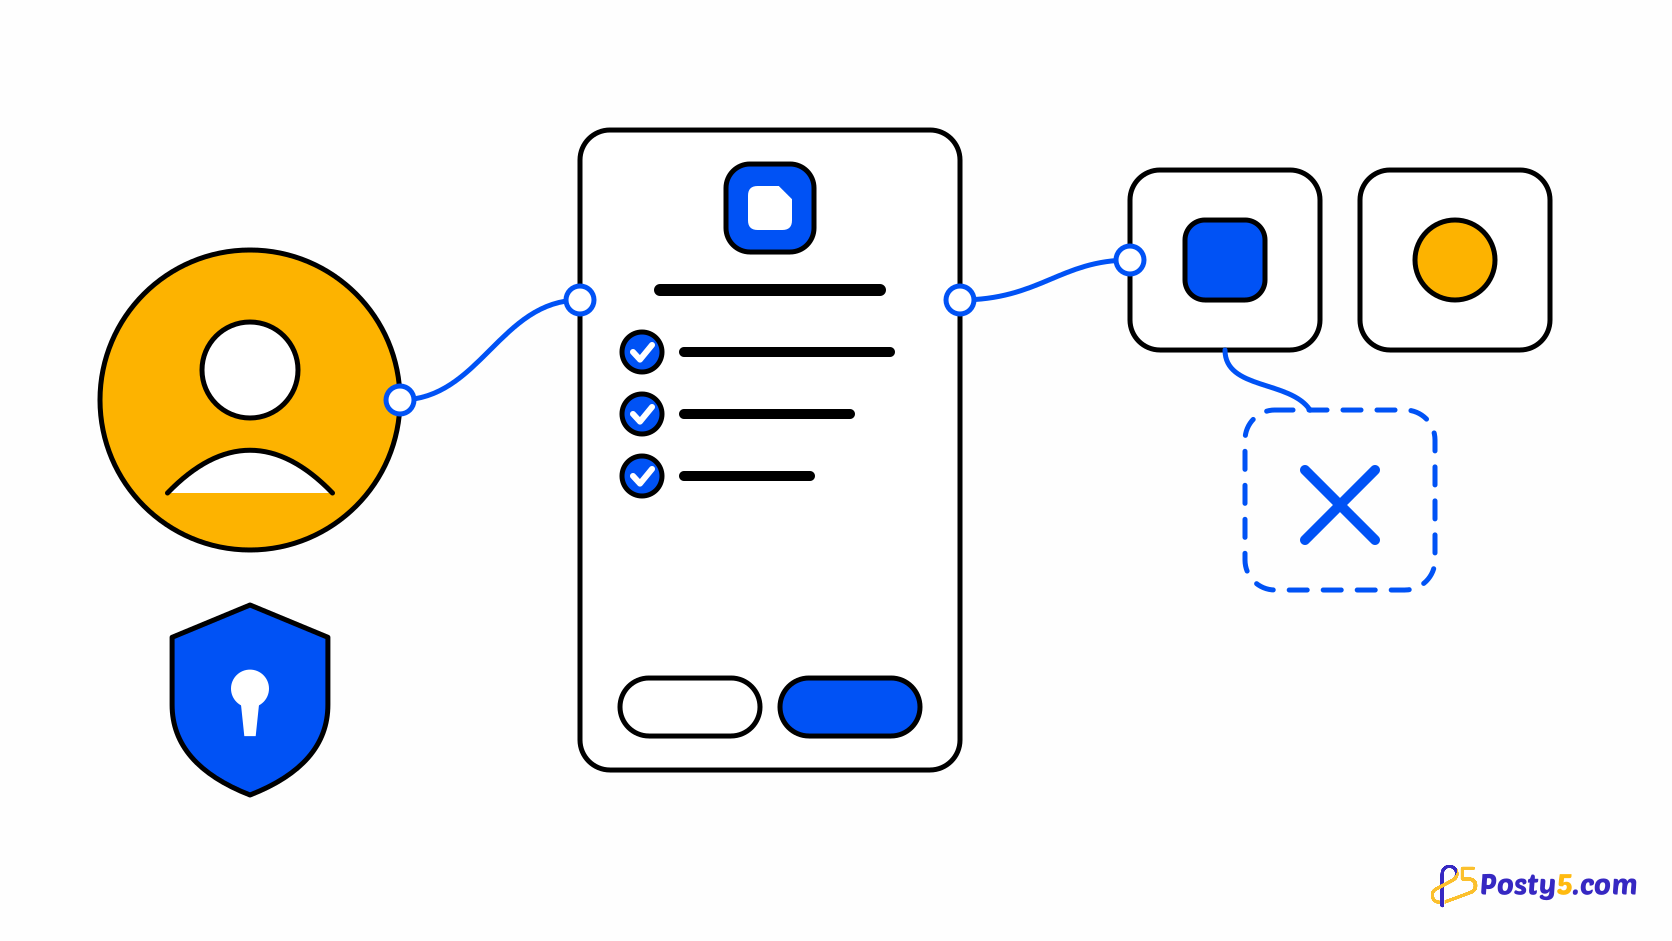
- Un écran de consentement avec le nom, le logo, le site web, la politique de confidentialité et les conditions de votre application, une ligne pour chaque donnée que vous demandez, et les boutons Autoriser et Annuler.
- Leur choix est mémorisé : la connexion suivante passe directement. Ils peuvent retirer l'accès de votre application à tout moment dans Compte, puis Applications connectées.
Le parcours complet côté utilisateur se trouve dans Qu'est-ce que Login with Posty5, et mes données sont-elles en sécurité ?, que vous pouvez lier depuis votre propre page de connexion.
Ce que vous obtenez en tant que développeur
- OpenID Connect standard : le flux code d'autorisation avec PKCE obligatoire à chaque connexion, et un document de découverte à partir duquel la plupart des bibliothèques se configurent seules.
- Des jetons d'identité signés (RS256) avec le nom, la photo et l'e-mail de l'utilisateur, et l'indication que l'e-mail est vérifié ou non, uniquement pour les scopes que l'utilisateur a autorisés.
- Un identifiant utilisateur privé pour votre application. Le
subest stable pour votre application et différent dans les applications des autres développeurs, si bien que les applications ne peuvent pas recouper leurs utilisateurs. - @posty5/oauth pour les back-ends Node.js, avec des liens de connexion signés qui ne nécessitent aucun stockage de session, et @posty5/oauth-angular, un bouton Continuer avec Posty5 personnalisable pour Angular.
- La connexion depuis le navigateur pour les applications uniquement front-end : activée application par application, et acceptée seulement depuis les origines de site que vous indiquez.
- Un onglet Utilisateurs pour chaque application dans Posty5 Studio, et une clé API ajoutée à l'application qui lit la même liste depuis votre serveur.
L'ajouter en quatre étapes
- Dans Posty5 Studio, ouvrez Kit développeurs, puis Applications OAuth, et choisissez Enregistrer une application. Saisissez le nom, le logo et les liens que verront les utilisateurs, ainsi que votre adresse de retour comme URI de redirection.
- Copiez l'identifiant client et le secret client dans la configuration de votre serveur. Le secret n'est affiché qu'une seule fois ; vous pourrez le renouveler plus tard.
- Installez @posty5/oauth et ajoutez deux routes : l'une crée un lien de connexion et envoie l'utilisateur sur Posty5, l'autre est votre route de retour, qui vérifie le résultat.
- Placez un bouton Login with Posty5 sur votre page de connexion, connectez-vous une fois vous-même et indexez vos fiches utilisateur sur le
subque vous recevez.
const link = await posty5.createLoginLink({ returnTo: "/account" });
res.cookie("p5_binding", link.binding, { httpOnly: true, secure: true, sameSite: "lax" });
res.redirect(link.url);

// on your redirect URI
const { claims, returnTo } = await posty5.handleLoginCallback(req.query, { binding: req.cookies.p5_binding });
Le lien de connexion transporte le vérificateur PKCE, le nonce et votre adresse de retour dans un state scellé : votre serveur ne conserve rien entre les deux requêtes, et un cookie lie le lien au navigateur qui l'a demandé.
Enregistrez votre première application OAuth
Créez l'application dans Posty5 Studio, copiez ses identifiants et testez une connexion sur votre propre site.
Choisir comment l'intégrer
- Un site web avec un back-end Node.js : utilisez @posty5/oauth. Le secret client reste sur votre serveur.
- Une application Angular : utilisez le bouton de @posty5/oauth-angular et laissez votre back-end gérer la connexion. Consultez comment ajouter un bouton Continuer avec Posty5 dans Angular.
- Une application statique sans back-end : activez la connexion depuis le navigateur pour l'application, indiquez les origines de votre site et utilisez le mode browser du paquet Angular ou tout client OpenID Connect compatible PKCE.
- N'importe quel autre langage : pointez votre bibliothèque OpenID Connect vers https://api.posty5.com avec votre identifiant client et votre secret.
Les limites à connaître avant de commencer
- Il n'y a pas de jetons d'actualisation. Le jeton d'accès dure 1 heure, alors gardez votre propre session après la connexion.
- La connexion silencieuse (prompt=none) n'est pas proposée. Vous pouvez forcer une nouvelle connexion avec prompt=login ou max_age.
- Login with Posty5 partage uniquement l'identité : nom, photo et e-mail. Il ne donne pas à votre application accès au contenu Posty5 de l'utilisateur.
- Un compte peut enregistrer jusqu'à 20 applications OAuth, chacune avec jusqu'à 10 URI de redirection exactes.
Questions fréquentes
Login with Posty5 consomme-t-il des crédits ?
Non. L'enregistrement des applications OAuth et la connexion des utilisateurs ne consomment aucun crédit, quel que soit le forfait.
Quelles données mon application peut-elle recevoir ?
Uniquement ce que l'utilisateur autorise : toujours un identifiant utilisateur propre à votre application, le nom et la photo de profil avec le scope profile, et l'adresse e-mail avec son statut de vérification avec le scope email.
Puis-je l'utiliser sans back-end ?
Oui. Activez la connexion depuis le navigateur pour l'application et indiquez les origines de votre site. Le navigateur échange alors le code avec PKCE, sans secret client. Si vous avez un back-end, il reste le meilleur endroit pour gérer la connexion.
Pourquoi l'identifiant utilisateur est-il différent dans mon autre application ?
Le sub est pairwise : il dépend de l'hôte de la première URI de redirection de chaque application, si bien que les applications de développeurs différents ne peuvent pas recouper leurs utilisateurs. Les applications enregistrées avec le même hôte obtiennent la même valeur.
Puis-je voir qui s'est connecté à mon application ?
Oui. Chaque application a un onglet Utilisateurs dans Posty5 Studio, et une clé API ajoutée à l'application lit la même liste depuis votre serveur, avec uniquement ce que chaque utilisateur a partagé.
Que se passe-t-il quand un utilisateur retire l'accès ?
Vos jetons d'accès pour cet utilisateur cessent de fonctionner, l'utilisateur disparaît de votre liste Utilisateurs et sa prochaine connexion affiche de nouveau l'écran de consentement. Son compte sur votre site n'est pas touché.