Her yeni kayıt formu insanlardan bir parola daha ister ve sakladığınız her parola, korumanız gereken bir şey daha demektir. “Posty5 ile Giriş Yap”, kullanıcıların web sitenize veya uygulamanıza zaten sahip oldukları Posty5 hesabıyla, tıpkı Google ile oturum açmayı seçer gibi giriş yapmasını sağlar.
Bu makale, kullanıcılarınızın ne gördüğünü, geliştirici olarak neler elde ettiğinizi ve bu özelliği eklemenin dört adımını anlatıyor. Özellik, API anahtarları ve SDK rehberinde anlatılan Posty5 geliştirici platformunun bir parçasıdır.
“Posty5 ile Giriş Yap” nedir?
Posty5 artık bir OAuth 2.0 ve OpenID Connect sağlayıcısıdır. Uygulamanızı Posty5 Studio'da kaydeder, kullanıcıları oturum açmaları için Posty5'e yönlendirir ve sunucunuza onların kim olduğunu bildiren imzalı bir ID token alırsınız. Siteniz kullanıcıların Posty5 parolasını hiçbir zaman görmez.
Standardı izlediği için hem Node.js ve Angular için sunulan Posty5 paketleriyle hem de ASP.NET Core, Python, PHP veya Java gibi sertifikalı her OpenID Connect kütüphanesiyle çalışır. Uygulama kaydetmek ve kullanıcıların oturum açması, tüm planlarda kredi harcamaz.
Kullanıcılarınız ne görür?
- Giriş sayfanızda bir “Posty5 ile Giriş Yap” veya “Posty5 ile Devam Et” düğmesi.
- Henüz oturum açmamışlarsa Posty5'in kendi giriş sayfası; parola yalnızca posty5.com'da yazılır.
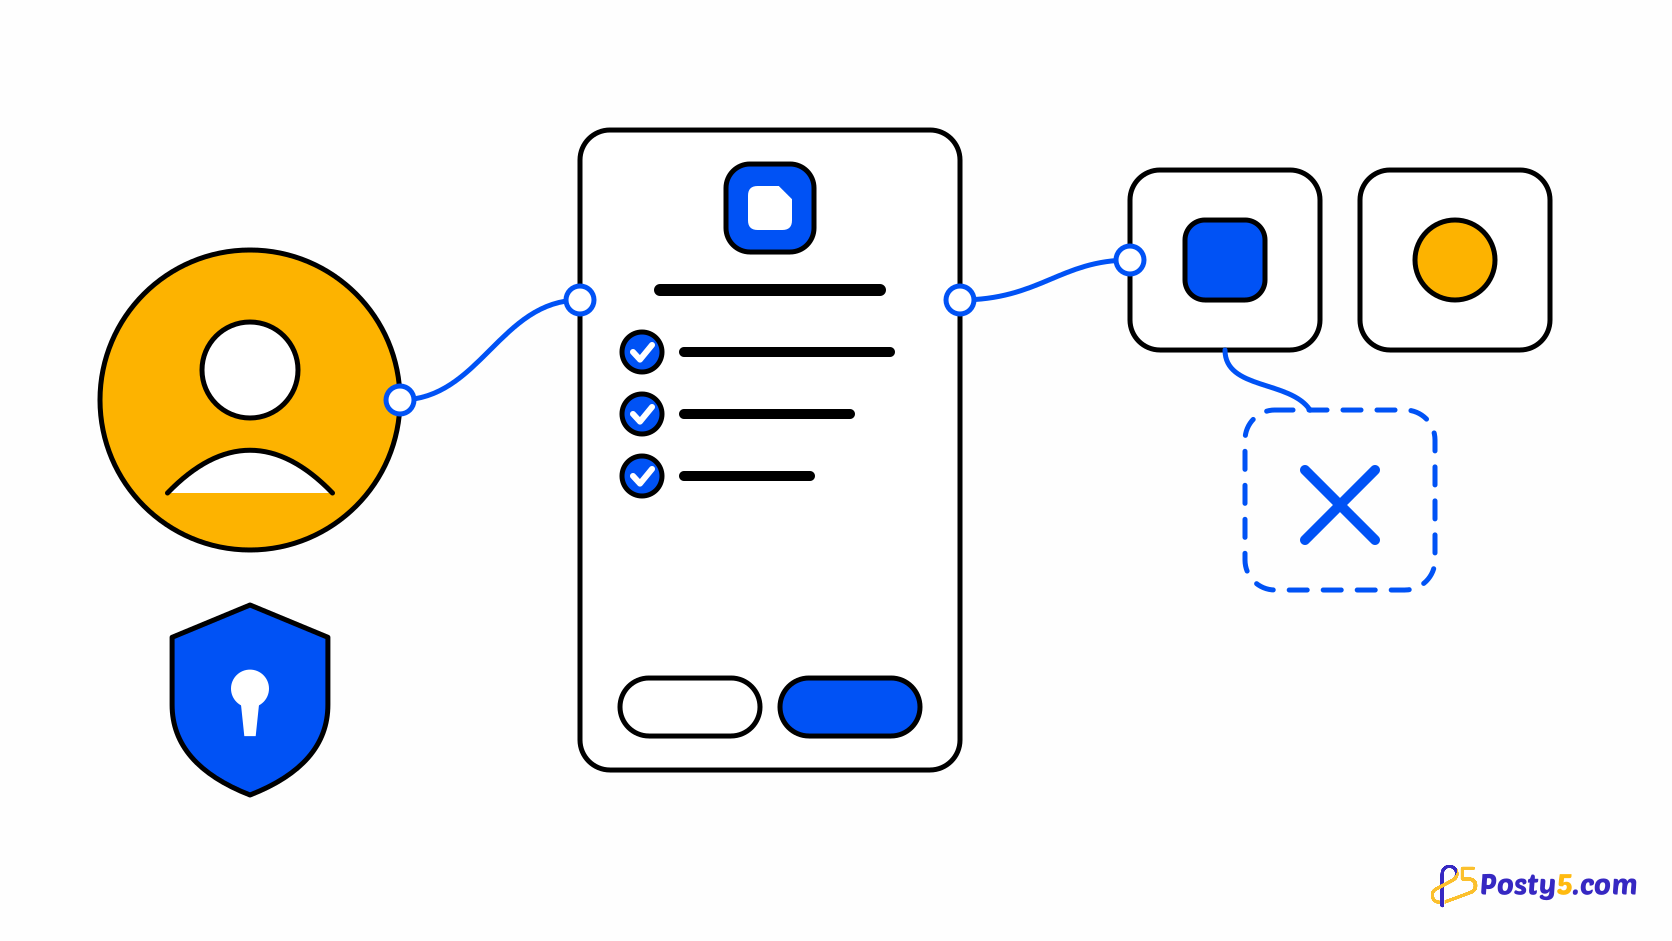
- Uygulamanızın adını, logosunu, web sitesini, gizlilik politikasını ve kullanım koşullarını, istediğiniz her veri için bir satırı ve “İzin ver” ile “İptal” düğmelerini gösteren bir onay ekranı.
- Seçimleri hatırlanır: sonraki girişte doğrudan geçerler. Uygulamanızın erişimini istedikleri zaman “Hesap” altındaki “Bağlı uygulamalar” bölümünden kaldırabilirler.
Kullanıcı tarafındaki tüm süreç, kendi giriş sayfanızdan bağlantı verebileceğiniz “Posty5 ile Giriş Yap” nedir, verilerim güvende mi? makalesinde anlatılıyor.
Geliştirici olarak neler elde edersiniz?
- Standart OpenID Connect: her girişte PKCE'nin zorunlu olduğu yetkilendirme kodu akışı ve çoğu kütüphanenin kendini otomatik yapılandırdığı bir keşif (discovery) belgesi.
- Kullanıcının adını, profil resmini, e-posta adresini ve e-postanın doğrulanıp doğrulanmadığını içeren imzalı ID token'lar (RS256); yalnızca kullanıcının izin verdiği kapsamlar için.
- Uygulamanıza özel bir kullanıcı kimliği.
subdeğeri uygulamanız için sabittir ve diğer geliştiricilerin uygulamalarında farklıdır; böylece uygulamalar kullanıcıları birbiriyle eşleştiremez. - Node.js arka uçları için oturum deposu gerektirmeyen imzalı giriş bağlantıları sunan @posty5/oauth ve Angular için özelleştirilebilir bir “Posty5 ile Devam Et” düğmesi sunan @posty5/oauth-angular.
- Yalnızca ön yüzden oluşan uygulamalar için tarayıcıda giriş: uygulama bazında açılır ve yalnızca listelediğiniz web sitesi kaynaklarından (origin) kabul edilir.
- Posty5 Studio'da her uygulama için bir Kullanıcılar sekmesi ve aynı listeyi sunucunuzdan okuyan, uygulamaya eklenmiş bir API anahtarı.
Dört adımda ekleyin
- Posty5 Studio'da “Geliştirici Kiti” bölümünü, ardından “OAuth uygulamaları” sayfasını açın ve “Uygulama kaydet” seçeneğini seçin. Kullanıcıların göreceği adı, logoyu ve bağlantıları girin; geri çağırma (callback) adresinizi yönlendirme URI'si olarak ekleyin.
- İstemci kimliğini (client ID) ve istemci gizli anahtarını (client secret) sunucunuzun yapılandırmasına kopyalayın. Gizli anahtar yalnızca bir kez gösterilir; daha sonra yenileyebilirsiniz.
- @posty5/oauth paketini kurun ve iki rota ekleyin: biri giriş bağlantısı oluşturup kullanıcıyı Posty5'e gönderir, diğeri ise sonucu doğrulayan geri çağırma rotanızdır.
- Giriş sayfanıza bir “Posty5 ile Giriş Yap” düğmesi koyun, bir kez kendiniz giriş yapın ve kullanıcı kayıtlarınızı aldığınız
subdeğerine göre anahtarlayın.
const link = await posty5.createLoginLink({ returnTo: "/account" });
res.cookie("p5_binding", link.binding, { httpOnly: true, secure: true, sameSite: "lax" });
res.redirect(link.url);

// on your redirect URI
const { claims, returnTo } = await posty5.handleLoginCallback(req.query, { binding: req.cookies.p5_binding });
Giriş bağlantısı PKCE doğrulayıcısını (verifier), nonce değerini ve dönüş adresinizi mühürlü bir state içinde taşır; böylece sunucunuz iki istek arasında hiçbir şey saklamaz. Bir çerez de bağlantıyı onu isteyen tarayıcıya bağlar.
İlk OAuth uygulamanızı kaydedin
Uygulamayı Posty5 Studio'da oluşturun, kimlik bilgilerini kopyalayın ve kendi sitenizde bir girişi test edin.
Entegrasyon yönteminizi seçin
- Node.js arka ucu olan bir web sitesi: @posty5/oauth kullanın. İstemci gizli anahtarı sunucunuzda kalır.
- Bir Angular uygulaması: @posty5/oauth-angular düğmesini kullanın ve girişi arka ucunuz yürütsün. Ayrıntılar için Angular'da “Posty5 ile Devam Et” düğmesi nasıl eklenir makalesine bakın.
- Arka ucu olmayan statik bir uygulama: uygulama için tarayıcıda girişi açın, sitenizin kaynaklarını listeleyin ve Angular paketinin browser modunu ya da PKCE destekleyen herhangi bir OpenID Connect istemcisini kullanın.
- Başka herhangi bir dil: OpenID Connect kütüphanenizi istemci kimliğiniz ve gizli anahtarınızla https://api.posty5.com adresine yönlendirin.
Başlamadan önce bilmeniz gereken sınırlar
- Yenileme token'ı (refresh token) yoktur. Erişim token'ı 1 saat geçerlidir; bu yüzden girişten sonra kendi oturumunuzu yönetin.
- Sessiz giriş (prompt=none) sunulmaz. prompt=login veya max_age ile yeniden giriş yapılmasını zorunlu kılabilirsiniz.
- “Posty5 ile Giriş Yap” yalnızca kimlik bilgilerini paylaşır: ad, profil resmi ve e-posta. Uygulamanıza kullanıcının Posty5 içeriğine erişim vermez.
- Bir hesap en fazla 20 OAuth uygulaması kaydedebilir; her uygulamada en fazla 10 tam eşleşen yönlendirme URI'si olabilir.
Sıkça sorulan sorular
“Posty5 ile Giriş Yap” kredi harcar mı?
Hayır. OAuth uygulamaları kaydetmek ve kullanıcıların oturum açması, tüm planlarda kredi harcamaz.
Uygulamam hangi verileri alabilir?
Yalnızca kullanıcının izin verdiklerini: uygulamanıza özel bir kullanıcı kimliğini her zaman, profile kapsamıyla adı ve profil resmini, email kapsamıyla da e-posta adresini ve doğrulanıp doğrulanmadığını.
Arka uç olmadan kullanabilir miyim?
Evet. Uygulama için tarayıcıda girişi açın ve sitenizin kaynaklarını listeleyin. Bu durumda tarayıcı, kodu istemci gizli anahtarı olmadan PKCE ile takas eder. Yine de bir arka ucunuz varsa giriş için daha iyi yer orasıdır.
Diğer uygulamamda kullanıcı kimliği neden farklı?
sub eşli (pairwise) bir değerdir: her uygulamanın ilk yönlendirme URI'sinin ana makinesine (host) bağlıdır, bu yüzden farklı geliştiricilerin uygulamaları kullanıcıları eşleştiremez. Aynı ana makineyle kaydedilen uygulamalar aynı değeri alır.
Uygulamama kimlerin giriş yaptığını görebilir miyim?
Evet. Her uygulamanın Posty5 Studio'da bir Kullanıcılar sekmesi vardır; uygulamaya eklenen bir API anahtarı da aynı listeyi, her kullanıcının yalnızca paylaştığı bilgilerle birlikte sunucunuzdan okur.
Bir kullanıcı erişimi kaldırırsa ne olur?
O kullanıcıya ait erişim token'larınız çalışmayı bırakır, kullanıcı Kullanıcılar listenizden çıkar ve bir sonraki girişinde onay ekranını yeniden görür. Sitenizdeki hesabı bundan etkilenmez.